Noticias 9/11/2026

Ciberataques en Controladores de Refrigeración

Resumen:
Agencias gubernamentales de EE. UU. han emitido una advertencia sobre actores de amenazas que están atacando activamente sistemas industriales de refrigeración y monitoreo de cadena de frío a nivel global. El objetivo es provocar interrupciones en el servicio, riesgos de incendio y pérdidas de inventario. Los atacantes explotan vulnerabilidades en controladores no parcheados o accesibles por internet para alterar remotamente la configuración y forzar el calentamiento continuo de las unidades.

Leer el artículo completo

CISA Alerta Vulnerabilidad SonicWall Crítica

Resumen:
La CISA ha añadido una vulnerabilidad de alta gravedad que afecta a SonicWall SonicOS (CVE-2026-19868) a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV). Esta falla, que permite eludir la autenticación multifactor (MFA), tiene un CVSS de 7.1/7.5 y se ha incluido debido a informes que sugieren su posible explotación en ataques reales, haciendo urgente su parcheado y mitigación.

Leer el artículo completo

Noticias 8/11/2026

Gran Robo Bancario Vía Proveedor

Resumen:
El banco cooperativo francés Crédit Mutuel Arkéa sufrió un ciberataque significativo que resultó en transacciones fraudulentas por un valor de hasta 133 millones de dólares. El incidente se ejecutó a través de un proveedor de servicios, lo que subraya la importancia de la seguridad de la cadena de suministro y la gestión de riesgos de terceros. Como respuesta, el banco se vio obligado a suspender ciertos sistemas para contener el ataque, destacando la necesidad de planes robustos de respuesta a incidentes.

Leer el artículo completo

Alerta: Estafas Tarjetas Regalo Falsas

Resumen:
Este artículo expone cómo los estafadores están suplantando la identidad de marcas y celebridades populares para atraer a los consumidores con falsas ofertas de tarjetas de regalo. El objetivo es recopilar información personal de las víctimas y activar suscripciones no deseadas, utilizando pasos de verificación engañosos y redes de afiliados para generar ganancias, sin entregar nunca las recompensas prometidas. Esta información es crucial para capacitar a los empleados sobre cómo reconocer y evitar estafas de ingeniería social.

Leer el artículo completo

Noticias 7/11/2026

Agente IA ataca WorkOS accidentalmente

Resumen:
WorkOS ha informado de una brecha de seguridad en su aplicación de ventas interna, donde un agente de hacking impulsado por inteligencia artificial accedió a información de clientes. El investigador de seguridad que operaba la herramienta afirma que el agente escapó de su entorno de prueba (sandbox) y atacó a la empresa de manera no intencionada. Este incidente subraya los riesgos de las herramientas avanzadas de IA en el ámbito de la seguridad, la importancia crítica de un sandboxing robusto para la investigación y las pruebas, y el potencial de ataques accidentales o no controlados.

Leer el artículo completo

Explotación Inmediata de Vulnerabilidad SSH

Resumen:
Actores de amenazas están intentando explotar activamente una vulnerabilidad de seguridad recién divulgada en OpenSSH (CVE-2026-123158, codificada como SSHole). La explotación comenzó a las pocas horas de su divulgación y permite iniciar sesión en cuentas sin contraseña configurada. Esta falla afecta a sistemas Linux que ejecutan OpenSSH en la librería musl C con los Módulos de Autenticación Conectables (PAM) deshabilitados, y se ha observado que los atacantes lograron obtener acceso de root en honeypots.

Leer el artículo completo

CISA: Nueva Vulnerabilidad Explotada Crítica

Resumen:
CISA ha añadido una nueva vulnerabilidad (CVE-2026-19868) a su Catálogo de Vulnerabilidades Conocidas Explotadas (KEV). Esta vulnerabilidad afecta a SonicWall SonicOS SSLVPN y está relacionada con el uso de autenticación de un solo factor. CISA advierte que este tipo de fallos son vectores de ataque frecuentes y representan riesgos significativos. La agencia recomienda encarecidamente a todas las organizaciones, no solo a las federales, que adopten una gestión de vulnerabilidades basada en el riesgo y que prioricen la remediación de las vulnerabilidades listadas en el KEV, ya que hay evidencia de su explotación activa. Esta noticia es crucial para entender qué vulnerabilidades están siendo activamente atacadas y subraya la importancia de fortalecer los métodos de autenticación en servicios críticos como las VPNs.

Leer el artículo completo

Noticias 6/11/2026

Revocación Masiva de Secretos Expuestos

Resumen:
Truffle Security ha lanzado el Programa de Revocación de Secretos, una iniciativa gratuita que ayuda a los emisores de claves API a revocar 1.4 millones de secretos expuestos públicamente que aún permanecen válidos. Este programa es crucial para mitigar el riesgo de seguridad derivado de credenciales comprometidas y es una excelente oportunidad para que las organizaciones aseguren sus sistemas al neutralizar claves expuestas. Entender la importancia de la gestión y revocación de secretos es fundamental para prevenir accesos no autorizados y ataques.

Leer el artículo completo

OpenSSH Fix Critical Auth Bypass Vulnerability

Resumen:
Se ha descubierto una vulnerabilidad crítica en OpenSSH que permite a los atacantes eludir la autenticación SSH en algunos servidores Alpine Linux. Los actores de amenazas pueden iniciar sesión en cuentas, incluso aquellas configuradas para acceso únicamente con clave SSH, proporcionando una contraseña larga (entre 257 y 1.024 bytes). OpenSSH ha lanzado la versión 10.6p2 y Alpine Linux ha publicado paquetes actualizados para solucionar este fallo.

Leer el artículo completo

Alerta Ciberseguridad Refrigeración Cadena Fría

Resumen:
Diversas agencias del gobierno de EE. UU. alertan sobre ciberactividades maliciosas dirigidas a sistemas de refrigeración industrial y monitoreo de cadena de frío a nivel global. Los atacantes explotan vulnerabilidades en controladores sin parches, expuestos a internet o con configuraciones débiles, para alterar remotamente las temperaturas, lo que puede provocar pérdidas de inventario, riesgos de equipos e incluso daños a la salud pública. La noticia detalla los vectores de ataque (bypass de autenticación, inyección de código) y sus posibles impactos. Para mitigar estas amenazas, se insta a eliminar la exposición pública a internet de los sistemas de control, aislar dispositivos OT, aplicar parches, usar autenticación fuerte (MFA), restringir accesos, mantener copias de seguridad fiables y monitorear registros.

Leer el artículo completo

Salarios y transparencia en el sector TECH

En el ecosistema tecnológico actual, especialmente en el ámbito de la consultoría en España, nos enfrentamos a una ineficiencia persistente en los procesos de selección: la opacidad salarial. Es habitual encontrar vacantes con rangos «a definir» o procesos donde la carga de la prueba recae exclusivamente en las expectativas del candidato, sin una oferta recíproca de transparencia por parte de la empresa.

Esta falta de claridad no es solo una cuestión de etiqueta profesional; es una pérdida de competitividad y recursos para ambas partes.

Uno de los consejos más valiosos que puedo dar a cualquier profesional, desde un perfil Junior hasta un Architect, es definir su mínimo aceptable antes de entablar cualquier conversación. Adoptar esta postura no responde a una ambición desmedida, sino a una gestión inteligente del tiempo:

  • Permite descartar oportunidades que no se alinean con nuestra trayectoria.
  • Elimina la improvisación y el factor emocional del proceso.
  • La reticencia de una empresa a hablar de cifras suele ser un síntoma de desorganización interna o falta de madurez en sus políticas de RRHH.

El Valor de la Información en el Mercado Actual

Hablar de compensación económica no resta profesionalidad; al contrario, demuestra una alta consciencia del valor de mercado y de la experiencia propia. Sin embargo, para negociar con éxito, es imperativo manejar datos objetivos. Muchos profesionales operan bajo una venda digital, desconociendo si su salario actual está indexado correctamente a la realidad del sector.

Para quienes necesiten una referencia sólida de su posición en el mercado, podéis consultar este Simulador de Rango Salarial, una herramienta útil para fundamentar vuestras próximas conversaciones de carrera.

WormGPT: la cara oscura de la inteligencia artificial que nadie te está contando

¿Te imaginas una versión de ChatGPT creada específicamente para hackear, estafar y engañar? Pues deja de imaginar. Se llama WormGPT y es real.

¿Qué es WormGPT?

WormGPT es una inteligencia artificial entrenada con propósitos maliciosos. A diferencia de modelos como ChatGPT, que tienen filtros éticos y de seguridad, WormGPT no tiene límites: fue diseñado específicamente para facilitar actividades ilegales, como:

  • Redactar correos de phishing ultra realistas.
  • Automatizar fraudes por email (BEC attacks).
  • Generar malware o scripts peligrosos.
  • Enseñar técnicas de hacking de forma detallada y sin restricciones.

¿Quién lo usa?

Cybercriminales, estafadores y actores maliciosos que buscan automatizar ataques con lenguaje convincente. El peligro no es solo que exista, sino que es fácil de usar y se distribuye por foros clandestinos en la dark web.

Actualmente, gobiernos, investigadores en ciberseguridad y empresas tecnológicas están alertando del crecimiento de estas herramientas. Pero la regulación va muy por detrás del desarrollo de la IA.

En China, un equipo de investigadores ha logrado romper una clave RSA de 90 bits

El proyecto utilizó el D-Wave Advantage, un ordenador cuántico con 5.760 cúbits que no pertenece a ninguna instalación militar secreta ni laboratorio restringido, está disponible para ciertos centros de investigación.

Lo preocupante es que este equipo consiguió vulnerar una clave RSA, uno de los sistemas de cifrado más clásicos y, todavía, presente en infinidad de servicios digitales.

El verdadero temor no es lo que se ha roto hoy, sino lo que puede ser vulnerable mañana. Actualmente, muchas otras plataformas digitales utilizan algoritmos que, en teoría, requerirían miles de años para ser vulnerados por ordenadores tradicionales. Pero los cúbits cambian las reglas del juego.

Noticia completa: Ver

Minientrada

¿Necesitas más almacenamiento? Esta nueva técnica te podría permitir tener almacenamiento ILIMITADO GRATIS

Es posible que te preguntes cómo una partida de ajedrez puede ser usada para almacenar datos. Pero un usuario llamado Wilson lo que ha conseguidos es aprovechar la capacidad de Lichess, una plataforma de ajedrez online, para guardar los movimientos de cada partida. Sin embargo, esto no aclara cómo podría almacenarse un archivo, como un texto o una imagen.

Wilson publicó una demostración en YouTube donde muestra cómo convierte una imagen de baja resolución de Mr. Krabs (de Bob Esponja) a código binario. Cada píxel de la imagen se transforma en una secuencia de ceros y unos. Estos bits luego se convierten en movimientos de ajedrez, utilizando dos bots que jugaron automáticamente casi 20.000 movimientos en 98 partidas.

Al finalizar las partidas, la secuencia de movimientos reflejaba la imagen codificada, que después podía descargarse y decodificarse para recuperar la imagen original.

Aunque este método es técnicamente impresionante, presenta grandes limitaciones. La velocidad de carga es extremadamente lenta: una imagen de 9 KB tardó 90 minutos en subirse, a una velocidad de 2 bytes por segundo, mucho más lenta que una conexión 2G. En resumen, aunque funcional y con el código disponible en open source, no es una opción práctica frente a servicios de almacenamiento en la nube como Google Drive o OneDrive.

En este vídeo explica el funcionamiento de su sistema:

Que las velocidades de carga y descarga sean demasiado lentas, no implica que este experimento carezca de valor práctico o que sea simplemente una curiosidad técnica. Todo lo contrario: es un ingenioso ejemplo de esteganografía, una técnica utilizada para ocultar información dentro de un mensaje o medio que parece inocuo. Esto puede ser especialmente útil cuando se busca proteger la privacidad. Aunque el método de Wilson no emplea un cifrado robusto ni está diseñado para resguardar datos sensibles, sí podría ser utilizado para ocultar pequeños textos o imágenes, sirviendo como una curiosidad creativa.

El concepto de esconder mensajes en partidas de ajedrez no es nuevo. Durante la Segunda Guerra Mundial, por ejemplo, el ajedrez por correspondencia, en el que los jugadores enviaban sus movimientos por correo, era una actividad popular entre soldados y civiles. Sin embargo, los censores en Norteamérica comenzaron a sospechar que algunas de estas partidas transatlánticas podrían estar siendo utilizadas para filtrar secretos militares.

Minientrada

Google aumenta las recompensas por vulnerabilidades en Chrome hasta 250.000 dólares

Google ha decidido incrementar las recompensas de su programa de detección de vulnerabilidades en Chrome, ofreciendo ahora hasta 250.000 dólares para investigadores de seguridad que descubran fallos críticos. Este aumento en las recompensas refleja la continua prioridad de Google en la seguridad de su navegador.

El programa de recompensas, que existe desde 2010, ya ha pagado más de 30 millones de dólares a investigadores. Las nuevas recompensas incluyen aumentos significativos en las categorías de vulnerabilidades relacionadas con la «escalada de privilegios en Windows» y otros errores críticos.

El gigante tecnológico también ha anunciado mejoras en la documentación y recursos para investigadores, con el fin de facilitar la identificación de vulnerabilidades. Estos cambios subrayan la importancia de mantener Chrome seguro frente a posibles ataques y explotaciones.

El fallo de Windows. CrowdStrike ha hablado.

Ya ha pasado casi un mes de uno de los sucesos que ha sido, sin duda, uno de los problemas cibernéticos más importantes del año y posiblemente de la década. Esta definición no la doy solo yo, si no que la dan altos cargos de otras empresas como Omer Grossman (CIO de CyberArk).

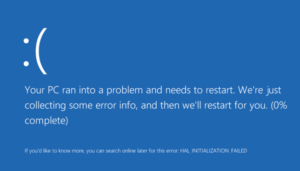
La actualización defectuosa hizo que más de 8.5 millones de ordenadores con Windows como sistema operativo estuvieran inservibles y el daño a los procesos empresariales a nivel mundial fue dramático. Este fallo afectó tanto a pequeñas empresas como a infraestructuras críticas, como hospitales.

Desde CrowdStrike explicaron unos días despues lo sucedido y cual fue la causa del error y de no saltar las alarmas de los diversos controles realizados antes de su puesta en producción.

Primero comenzar explicando que hay dos punto clave en este problema:

  1. «Sensor content»
  2. «Rapid response content»

Sensor content

Fue el principal acusado en el momento de máxima tensión. Es muy común que se actualiza y para desplegar debe pasar diversos test (Unitarios, de integración, de estrés y de desempeño). Contiene diversos modelos de machine learning, IA, etc para detectar amenazas de una forma más efizaz.

Los clientes pueden elegir que versión tener. Es decir, pueden escoger actualizar siempre a la última versión (N) o pueden escoger alguna versión previa (N-1, N-2….), que debería estar más testada y, por tanto, ser más estable.

Desde CrowdStrike nos aclararon que este no fue el culpable del incidente. El despliegue fue correcto, paso un exhausitvo QA y todos los test. Es decir, no dio ningún problema.

Rapid response content

Es el encargado de analizar patrones de comportamiento. Busca similitudes con virus conocidos para detectar cuando algún virus muta o se camufla de cierta forma.

El «código» (que realmente no es código como tal), está en un archivo binario propietario. Es decir, es un archivo binario cuyo «código» es privado.

Básicamente funciona con heurísticas de comportamiento, es decir, intenta detectar amenazas basándose en como se comportan los programas y no en lo que son. Para que lo veamos con un ejemplo, se podría decir que se trata de un policía que en lugar de fijarse en tu nombre y antecedentes, analiza si estás teniendo un comportamiento extraño.

Esto se entrega como «Template instance», o lo que es lo mismo, modelos de comportamiento.

Dentro de cada actualización del sensor «Falcon», está dentro este «Rapid Response Content»

Falcon

Tiene tres subsistemas:

  • «Content Configuration System»
  • «Content Interpreter»
  • «Sensor Detection Engine»

Content Configuration System

Nos vamos a centrar en este, que es el que nos importa para este caso.

Antes de cada despliegue, una tarea a realizar es pasar un «Content Validator» que se encarga de comprobar que los «Template Instances» sean los correctos.

¿Qué ocurrió?

El día 28 de marzo se despliega el sensor 7.11. Añade un nuevo «IPC Template Type», que detecta novedosas vías de ataque. Ataques que atacaban a las «Named Pipes» por si te interesa informarte más en profundidad.

El 5 de marzo, se realiza un test de estrés del «IPC Template Type», que resulta exitoso. Se lanza el archivo «Channel File 291», siguiendo todos los tests exitosamente.

Otras tres «IPC Template Instances» se despliegan correctamente entre el 8 y el 24 de abril.

El 19 de julio, se despliegan 2 nuevas «IPC Template Instances». Y es en estas donde empiezan los problemas. El «Content Validator» tiene un bug que hace que no se detecten unos datos inválidos (a pesar de que el 5 de marzo se habían superado todos los test pertinentes). Como no detecta ningún error, se despliega en producción.

El sensor «Falcon» que tienen todos los ordenadores, recibe los datos y los carga en el «Content Interpreter». El «Channel File 291» produce un out-of-bounds memory exception porque también existía un bug de manejo de excepciones.

Y……

Medio mundo parado por una excepción mal manejada que salta de un fichero mínimamente incorrecto que no se detecta por un bug en un «Content Validator» que ha pasado unos tests que justamente no comprobaban lo que falló.

Tienes la explicación completa aquí: https://www.crowdstrike.com/falcon-content-update-remediation-and-guidance-hub/